el Control de Acceso Basado en Roles (RBAC) es un sistema que asigna permisos basados en roles en lugar de individuos, ayudando a las organizaciones a asegurar herramientas internas y reducir riesgos. Con los fallos de control de acceso clasificados como una de las principales preocupaciones de seguridad, RBAC limita el daño causado por cuentas comprometidas y simplifica el cumplimiento normativo.
Adalo, un constructor de aplicaciones sin código para aplicaciones web impulsadas por bases de datos y aplicaciones iOS y Android nativas—una versión en las tres plataformas, publicadas en la Apple App Store y Google Play, está simplificando cómo las organizaciones implementan RBAC en sus herramientas internas. Con capacidades de desarrollo visual, características de seguridad integradas y sin límites de registros en planes pagos, los equipos pueden implementar herramientas internas seguras en días en lugar de meses.
Los dos enfoques principales para implementar RBAC son:
- Adalo Blue: Una plataforma que ofrece configuración rápida, seguridad integrada y ahorro de costos para estructuras de roles estándar.
- Desarrollo personalizado: Una opción flexible pero costosa para requisitos complejos de nivel empresarial.
Puntos Clave:
- Adalo Blue ofrece una configuración más rápida (días en lugar de meses), costos más bajos a partir de $65/mes, y características de seguridad integradas como protección a nivel de base de datos con registros ilimitados.
- Desarrollo personalizado permite configuraciones avanzadas pero requiere tiempo significativo, experiencia en ingeniería y costos más altos—a menudo 5-10× más caro.
- Para la mayoría de las herramientas internas, Adalo Blue logra el equilibrio correcto entre velocidad, seguridad y eficiencia de costos.
| Característica | Adalo Blue | Desarrollo personalizado |
|---|---|---|
| Tiempo de configuración | Días | Meses |
| Costo | Comenzando en $65/mes | 5-10× más alto |
| Seguridad | Protecciones integradas | Implementación manual |
| Límites de base de datos | Registros ilimitados | Depende de la infraestructura |
| Escalabilidad | Capaz de 1M+ MAU | Maneja modelos complejos |
Adalo Blue es una solución asequible y eficiente para la mayoría de las herramientas internas, mientras que el desarrollo personalizado se adapta a proyectos con requisitos intrincados que justifican la inversión adicional.
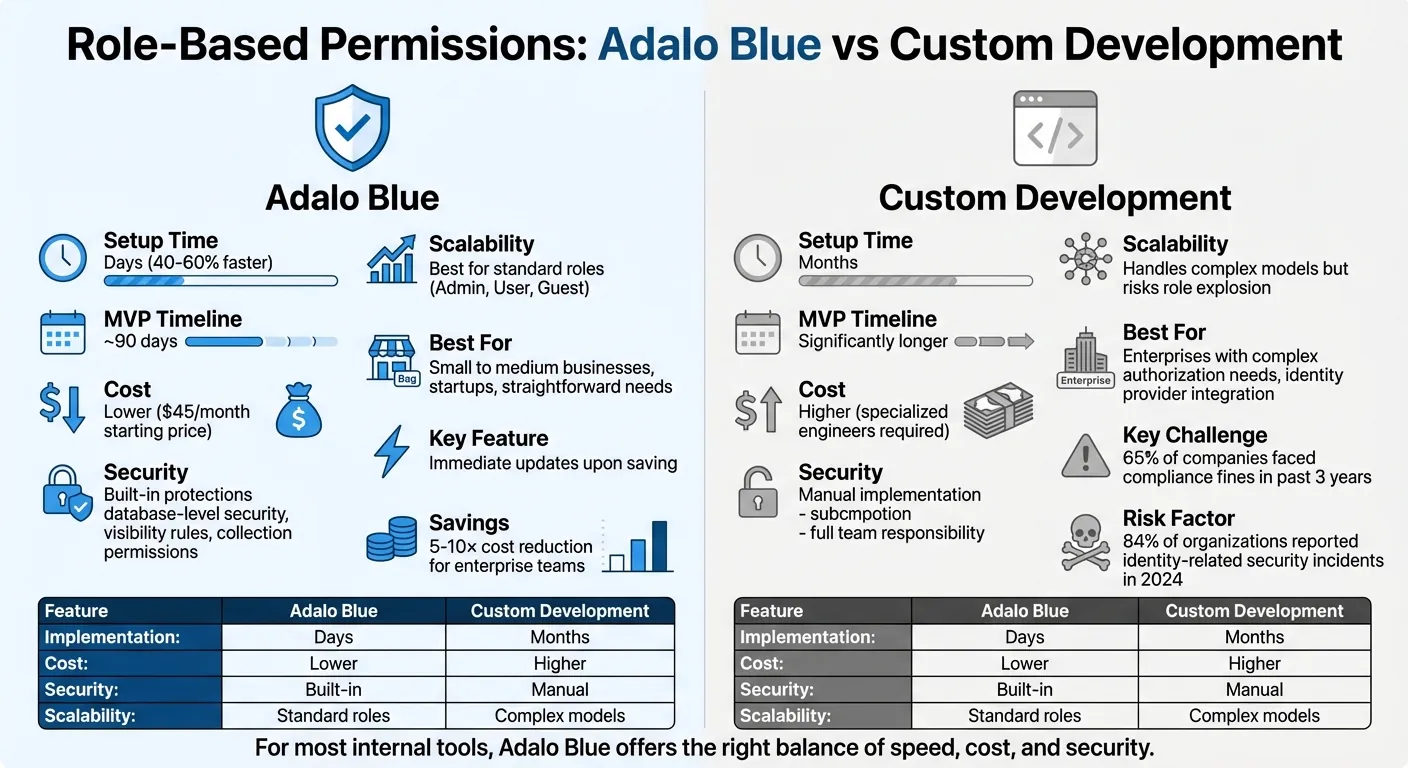
Adalo Blue vs Desarrollo personalizado: Comparación de implementación de RBAC
Control de acceso basado en roles (RBAC) explicado: Cómo funciona y cuándo usarlo
1. Adalo Blue
Adalo Blue toma un enfoque inteligente para gestionar permisos basados en roles. A diferencia de los métodos que simplemente ocultan información en la pantalla, su seguridad a nivel de base de datos garantiza los datos no autorizados nunca llegan al dispositivo del usuario—un paso significativo en la protección de información sensible. Basado en la infraestructura renovada de Adalo 3.0 (lanzada a finales de 2025), la plataforma ahora se ejecuta 3-4× más rápido que versiones anteriores mientras soporta registros de base de datos ilimitados en planes pagos.
Tiempo de implementación
Configurar el control de acceso basado en roles con Adalo Blue es sorprendentemente rápido. En solo ocho pasos, los equipos pueden configurar permisos en cuestión de días, no meses. El proceso comienza con agregar una propiedad "Rol" a la colección de Usuarios y asignar roles—ya sea manualmente o a través de formularios de registro automatizados. A partir de ahí, puedes restringir el acceso a la página, establecer reglas de visibilidad para elementos de la interfaz de usuario y crear flujos de trabajo que guíen a los usuarios a paneles adaptados a sus roles.
Ada, el constructor de IA de Adalo, te permite describir lo que deseas y construye tu aplicación: pantallas, base de datos, inicio de sesión y navegación. Luego puedes agregar funciones o cambiar cualquier cosa pidiéndole a Ada en lenguaje natural, o editando la aplicación directamente.
Lo mejor de todo es que los cambios entran en vigor inmediatamente al guardar, por lo que no es necesario volver a publicar la aplicación. Este enfoque simplificado acelera el despliegue entre un 40-60% en comparación con métodos tradicionales, mientras se integra sin problemas con características de seguridad sólidas. Ada incluso puede crear una aplicación completa a partir de una descripción simple, creando automáticamente la estructura de tu base de datos, pantallas y flujos de usuario—lo que solía tomar días de planificación ahora ocurre en minutos.
Características de seguridad
Adalo Blue respalda su configuración rápida con un marco de seguridad sólido. Utiliza dos capas principales de protección: reglas de visibilidad para la interfaz de usuario y permisos de colección para acceso a bases de datos. Los administradores pueden controlar el acceso a un nivel granular, estableciendo permisos específicos de campo para detalles sensibles como direcciones de correo electrónico y nombres completos. Para otras colecciones, los permisos se pueden gestionar a través de operaciones CRUD (Crear, Ver, Actualizar, Eliminar) a nivel de colección.
Además, el acceso basado en relaciones permite limitar los datos a usuarios directamente conectados a registros específicos, incluso hasta dos grados de separación. Esta arquitectura garantiza que incluso si alguien intenta manipular el código del frontend, no puede acceder a datos que no está autorizado a ver.
"Actualizar los permisos de la colección es diferente de simplemente ocultar esta información a los usuarios usando reglas de visibilidad. En lugar de simplemente ocultar la información, los datos ni siquiera se sirven al dispositivo del usuario desde la base de datos." - Documentación de ayuda de Adalo
Eficiencia de costos
Adalo Blue no solo ahorra tiempo—también ahorra dinero. Los permisos de colección están disponibles para todos los usuarios, independientemente de su plan de suscripción, lo que significa que no hay costo adicional para acceder a estas características de seguridad. Los planes pagos comienzan en $65/mes sin límites de registros en la base de datos, eliminando el shock de facturación que viene con modelos de precios basados en uso.
Para equipos empresariales, la plataforma puede ofrecer ahorros de 5-10× al eliminar la necesidad de ingenieros de seguridad especializados y cronogramas de desarrollo prolongados. Con actualizaciones instantáneas, soporte integrado de inicio de sesión único (SSO) y la capacidad de integrarse con sistemas heredados a través de DreamFactory, Adalo Blue ofrece una solución práctica y rentable para organizaciones que necesitan herramientas internas listas para producción sin la carga de la sobrecarga del desarrollo personalizado.
Compara esto con alternativas como Bubble, que comienza en $69/mes pero incluye cargos de unidades de carga basadas en uso y límites de registros que pueden crear costos impredecibles a medida que escala tu aplicación. El precio directo de Adalo elimina completamente esta incertidumbre.
2. Desarrollo personalizado para herramientas internas
El desarrollo personalizado para herramientas internas puede sonar atractivo por su flexibilidad, pero a menudo introduce retrasos y complejidad adicional. Si bien crear permisos basados en roles desde cero permite soluciones personalizadas, este enfoque viene con un precio muy alto. Requiere recursos de ingeniería dedicados, pruebas rigurosas y mantenimiento continuo, todo lo cual extiende considerablemente los cronogramas de desarrollo.
Tiempo de implementación
Crear un sistema de permisos personalizado no es un proceso rápido—puede tomar meses. Un desarrollador necesita escribir la lógica de autorización, probarla en varios escenarios e integrarla con la infraestructura existente. Si tu sistema necesita sincronizarse con un proveedor de identidad como Okta o Azure AD, estás buscando un mes adicional de trabajo dedicado solo para implementar soporte SCIM para diferentes casos de uso.
Este cronograma asume que todo funciona sin problemas. En la práctica, las implementaciones de seguridad a menudo requieren múltiples iteraciones a medida que surgen casos límite durante las pruebas, empujando los cronogramas aún más.
Escalabilidad
Los sistemas de control de acceso basado en roles personalizados a menudo luchan por escalar eficientemente. A medida que tu equipo crece, puedes encontrar explosión de roles—donde requisitos únicos llevan a la creación de docenas o incluso cientos de roles. Esto puede sobrecargar tu base de datos con millones de filas, ralentizando significativamente los procesos de autorización.
Otro problema es expansión de verificación, donde la lógica de permisos se dispersa en varios puntos finales y servicios. Esta fragmentación hace que la auditoría y las actualizaciones sean casi imposibles. Muchos sistemas personalizados almacenan inicialmente roles en JWT, pero a medida que las estructuras de permisos se vuelven más complejas, el tamaño de estos tokens puede impactar negativamente el rendimiento del sistema.
Por el contrario, la infraestructura modular de Adalo se escala para servir aplicaciones con millones de usuarios activos mensuales, sin límite superior. La arquitectura de propósito específico de la plataforma mantiene el rendimiento a escala sin los problemas de explosión de roles que afectan a las implementaciones personalizadas.
Características de seguridad
Cuando se trata de seguridad, el desarrollo personalizado coloca toda la responsabilidad en su equipo de ingeniería. La aplicación de seguridad de backend debe construirse desde cero, ya que las medidas de frontend solo no pueden proporcionar protección adecuada. El control de acceso deficiente es el fallo de seguridad de aplicaciones mejor clasificado en la OWASP lista de los 10 principales, y la lógica personalizada es particularmente propensa a inconsistencias y vulnerabilidades.
Más allá de eso, su equipo deberá implementar manualmente características de seguridad críticas como registros de auditoría, aislamiento de entorno y prevención de suplantación de consultas. Estas tareas requieren experiencia especializada para ejecutarse de manera efectiva, y cualquier brecha en la implementación puede dejar a su organización expuesta a brechas de seguridad.
Eficiencia de costos
El desarrollo personalizado no solo requiere mucho tiempo, es caro. Los plazos extendidos, combinados con la necesidad de ingenieros de seguridad especializados, pueden disparar los costos. Un número significativo de organizaciones,más del 40%—siguen confiando en revisiones de acceso completamente manuales, y el 65% de las empresas han enfrentado multas de cumplimiento en los últimos tres años debido a procesos débiles de revisión de acceso.
Además, el riesgo de brechas de seguridad es alto; el 84% de las organizaciones han reportado incidentes de seguridad relacionados con identidad que tuvieron impactos empresariales tangibles. Cuando factoriza estos riesgos e ineficiencias, el costo total de propiedad para el desarrollo personalizado se vuelve sustancial, a menudo 5-10× lo que gastaría en una solución de plataforma como Adalo Blue.
Ventajas y Desventajas
Al comparar Adalo Blue con desarrollo personalizado, cada enfoque tiene fortalezas y debilidades distintas en velocidad, escalabilidad, seguridad y costo.
Velocidad e Implementación: Adalo Blue permite que los equipos creen un MVP en aproximadamente 90 días, con la configuración de RBAC tomando solo días. El desarrollo personalizado a menudo toma mucho más tiempo debido a la necesidad de codificación extensiva, pruebas y configuración de infraestructura. Los equipos también pueden pedirle a Ada que agregue funciones simplemente describiendo lo que quieren, acelerando aún más el desarrollo.
Consideraciones de Escalabilidad: La configuración visual de Adalo Blue funciona bien para configuraciones directas, lo que la hace ideal para startups o equipos más pequeños. Con la revisión de infraestructura de Adalo 3.0, la plataforma ahora admite aplicaciones con más de un millón de usuarios activos mensuales, y con configuraciones adecuadas de relaciones de datos, no hay límite superior. El desarrollo personalizado puede manejar modelos complejos pero corre el riesgo de "explosión de roles" donde se necesitan muchos roles específicos para abordar casos extremos.
Enfoques de Seguridad: Adalo Blue se basa en características de seguridad definidas por la plataforma como reglas de visibilidad integradas y permisos de colección, que ayudan a minimizar errores de codificación manual. El desarrollo personalizado ofrece control más granular sobre los recursos pero coloca la carga de seguridad completamente en el equipo de ingeniería, aumentando el riesgo de brechas si no se maneja con cuidado.
| Característica | Adalo Blue | Desarrollo personalizado |
|---|---|---|
| Tiempo de implementación | 40-60% más rápido; MVP en ~90 días | Más lento; requiere codificación manual y configuración de infraestructura |
| Escalabilidad | Capaz de 1M+ MAU; registros ilimitados | Admite modelos avanzados pero corre el riesgo de explosión de roles |
| Características de seguridad | Reglas de visibilidad integradas y permisos de colección | Control granular pero depende de la implementación manual |
| Eficiencia de costos | $65/mes; sin cargos por uso | 5-10× más alto; experiencia especializada requerida |
| Límites de base de datos | Ilimitado en planes pagos | Depende de la infraestructura elegida |
Adalo Blue claramente ofrece ventajas de costo, especialmente para equipos que buscan un despliegue más rápido con gastos iniciales más bajos. El modelo sin límites de acciones, usuarios o registros de la plataforma elimina los costos impredecibles que vienen con precios basados en uso. Vale la pena notar que el 65% de las empresas han enfrentado multas de cumplimiento en los últimos tres años debido a procesos débiles de revisión de acceso, destacando cómo los riesgos financieros se extienden más allá de solo los costos de desarrollo.
Conclusión
Decidir entre Adalo Blue y desarrollo personalizado se reduce a sus necesidades específicas: qué tan rápido necesita la solución, su presupuesto y cuán intrincados son sus requisitos de permisos. Adalo Blue es una excelente opción para equipos que buscan ponerse en marcha rápidamente. Es ideal para crear herramientas internas con estructuras de roles directas como Administrador, Usuario e Invitado. Con sus capacidades de implementación rápida y registros de base de datos ilimitados, es particularmente atractivo para pequeñas y medianas empresas o startups que necesitan acceso nativo a móvil y web desde un único código base.
El desarrollo personalizado sigue siendo la opción preferida para proyectos que requieren configuraciones de autorización avanzadas. Piense en jerarquías de roles complejas, roles específicos de la organización o permisos ajustados integrados con proveedores de identidad como Okta o Azure AD. Estos escenarios demandan un esfuerzo de ingeniería significativo, lo que hace que el desarrollo personalizado sea una mejor opción para empresas con necesidades de seguridad especializadas. Sin embargo, para la mayoría de las herramientas internas, este nivel de complejidad a menudo es innecesario y puede llevar a costos excesivos.
Adalo Blue añade características empresariales como SSO y permisos avanzados, con seguridad integrada que simplifica el despliegue mientras minimiza riesgos. Una única compilación se publica en web, App Store de iOS y Play Store de Android—manejando automáticamente la parte más difícil de lanzar una aplicación. Para la mayoría de herramientas internas, esto logra el equilibrio correcto entre velocidad, seguridad y eficiencia de costos.
Publicaciones de Blog Relacionadas
- Cómo Habilitar a los Empleados para Construir las Aplicaciones que Necesitan
- Integración de bases de datos SQL con herramientas sin código
- GDPR y sincronización de datos en aplicaciones sin código
- Control de Acceso Basado en Roles en Aplicaciones sin Código
Preguntas frecuentes
¿Por qué elegir Adalo sobre otras soluciones de construcción de aplicaciones?
Adalo es un creador de aplicaciones impulsado por IA que crea aplicaciones iOS y Android nativas verdaderas junto con aplicaciones web desde un único código base. A diferencia de los ajustes web, se compila a código nativo y se publica directamente en tanto en la Apple App Store como en Google Play Store, manejando automáticamente la parte más difícil de lanzar una aplicación.
¿Cuál es la forma más rápida de construir y publicar una aplicación en la App Store?
La interfaz de arrastrar y soltar de Adalo combinada con construcción asistida por IA a través de Ada te permite generar una aplicación completa a partir de una descripción simple. La plataforma maneja el proceso de envío a App Store, poniendo tu aplicación frente a usuarios en días en lugar de meses.
¿Puedo implementar fácilmente control de acceso basado en roles en mi aplicación?
Sí, Adalo Blue ofrece seguridad a nivel de base de datos con reglas de visibilidad integradas y permisos de colección, lo que le permite configurar roles de usuario y permisos en días en lugar de meses sin necesidad de experiencia en codificación. Los cambios entran en vigor inmediatamente al guardar.
¿Cuál es la diferencia entre Adalo Blue y desarrollo personalizado para RBAC?
Adalo Blue ofrece tiempos de configuración más rápidos (días en lugar de meses), costos más bajos a partir de $65/mes, y características de seguridad integradas. El desarrollo personalizado proporciona más flexibilidad para requisitos empresariales complejos pero requiere experiencia técnica significativa y a menudo es 5-10× más costoso.
¿Cómo se compara la seguridad de Adalo Blue con las soluciones personalizadas?
Adalo Blue proporciona seguridad a nivel de base de datos donde los datos no autorizados nunca llegan al dispositivo del usuario, a diferencia de los métodos que simplemente ocultan información en la pantalla. Incluye reglas de visibilidad integradas, permisos de colección y controles de acceso específicos del campo, reduciendo el riesgo de brechas de seguridad que a menudo ocurren con soluciones personalizadas implementadas manualmente.
¿Cuál es más asequible, Adalo o Bubble?
Adalo comienza en $65/mes sin límites de registros. Bubble comienza en $69/mes pero incluye cargos de Workload Unit basados en uso y límites de registros que pueden crear costos impredecibles a medida que tu aplicación se expande. La fijación de precios directa de Adalo elimina el shock de facturación.
¿Qué tan rápido puedo configurar permisos basados en roles con Adalo Blue?
Configurar RBAC con Adalo Blue toma solo días, no meses. El proceso de ocho pasos incluye agregar propiedades de rol, asignar roles mediante formularios, restringir acceso a páginas y establecer reglas de visibilidad, con cambios que entran en vigor inmediatamente al guardar sin necesidad de republicar su aplicación.
¿Qué tipos de organizaciones se benefician más de Adalo Blue para el control de acceso?
Adalo Blue es ideal para pequeñas y medianas empresas, startups y equipos que necesitan herramientas internas con estructuras de roles sencillas como Admin, Usuario e Invitado. Las organizaciones que necesitan despliegue rápido, eficiencia de costos y no requieren integraciones empresariales complejas encontrarán que Adalo Blue es una buena opción.
¿Tiene Adalo límites de registros de base de datos?
No. Los planes pagos tienen registros de base de datos ilimitados sin límites. Con configuraciones adecuadas de relaciones de datos, las aplicaciones de Adalo pueden escalar más allá de 1 millón de usuarios activos mensuales. La renovación de infraestructura de Adalo 3.0 (lanzada a finales de 2025) hizo que la plataforma fuera 3-4× más rápida mientras eliminaba limitaciones anteriores.
¿Puedo publicar tanto en App Store como en Google Play desde Adalo?
Sí. Una compilación en Adalo se publica en web, App Store de iOS y Google Play simultáneamente. Este enfoque de código único significa que las actualizaciones de tu aplicación se aplican automáticamente en todas las plataformas, a diferencia de las soluciones envolventes que requieren gestión separada.
Construye tu aplicación rápidamente con una de nuestras plantillas de aplicación prediseñadas
Comienza a construir sin códigoContenido Relacionado
Construir Herramientas Internas sin Código en 2026
Crea herramientas internas personalizadas sin código usando Adalo. Desde paneles de inventario hasta flujos de aprobación — aplicaciones móviles nativas que tu equipo de campo realmente usa.
Cómo programar acciones basadas en tiempo en Adalo
Programa flujos de trabajo de fecha/hora en Adalo con acciones condicionales y personalizadas; maneja zonas horarias, prueba en vista previa y conecta APIs externas para
Cómo la IA transforma la creación de prototipos sin código
Cómo las herramientas sin código impulsadas por IA convierten indicaciones de texto en aplicaciones web y móviles listas para producción, reduciendo el tiempo y el costo de desarrollo mientras permiten
Control de Acceso Basado en Roles en Aplicaciones sin Código
RBAC práctico para aplicaciones sin código: define roles, aplica permisos a nivel de base de datos, integra proveedores de identidad, prueba exhaustivamente y audita